Autenticazione
Questa sezione descrive le funzioni di sicurezza dell'account Sync-in, tra cui l'autenticazione a più fattori (MFA/2FA) e le password per applicazioni.
Autenticazione a due fattori
L'autenticazione a due fattori (2FA) rafforza la sicurezza dell'account Sync-in aggiungendo un ulteriore livello di protezione contro gli accessi non autorizzati. Richiede due prove distinte dell'identità:
- qualcosa che conosci (ad esempio, la password);
- qualcosa che possiedi (ad esempio, un codice generato sul telefono o una chiave di recupero).
Grazie a questa combinazione, anche se la password viene compromessa, nessuno può accedere all'account senza il secondo fattore.
Questa funzione deve essere preventivamente attivata dall'amministratore.
Prerequisiti
Per utilizzare l'autenticazione a due fattori con Sync-in occorre un'applicazione compatibile con TOTP (Time-based One-Time Password). Queste applicazioni generano codici temporanei monouso da inserire durante l'accesso, oltre alla password.
Ecco alcune applicazioni TOTP open source molto diffuse:
- Proton Authenticator (Android, iOS, desktop)
- FreeOTP (Android, iOS)
- Aegis Authenticator (Android)
Puoi scegliere l'applicazione più adatta alle tue esigenze: funzionano tutte in modo simile. È sufficiente scansionare il codice QR fornito durante l'attivazione e utilizzare il codice generato a ogni accesso.
Configurazione
Nel proprio account utente, nella sezione Sicurezza: autenticazione a due fattori del pannello delle impostazioni, il pulsante Attiva avvia la procedura di registrazione TOTP.
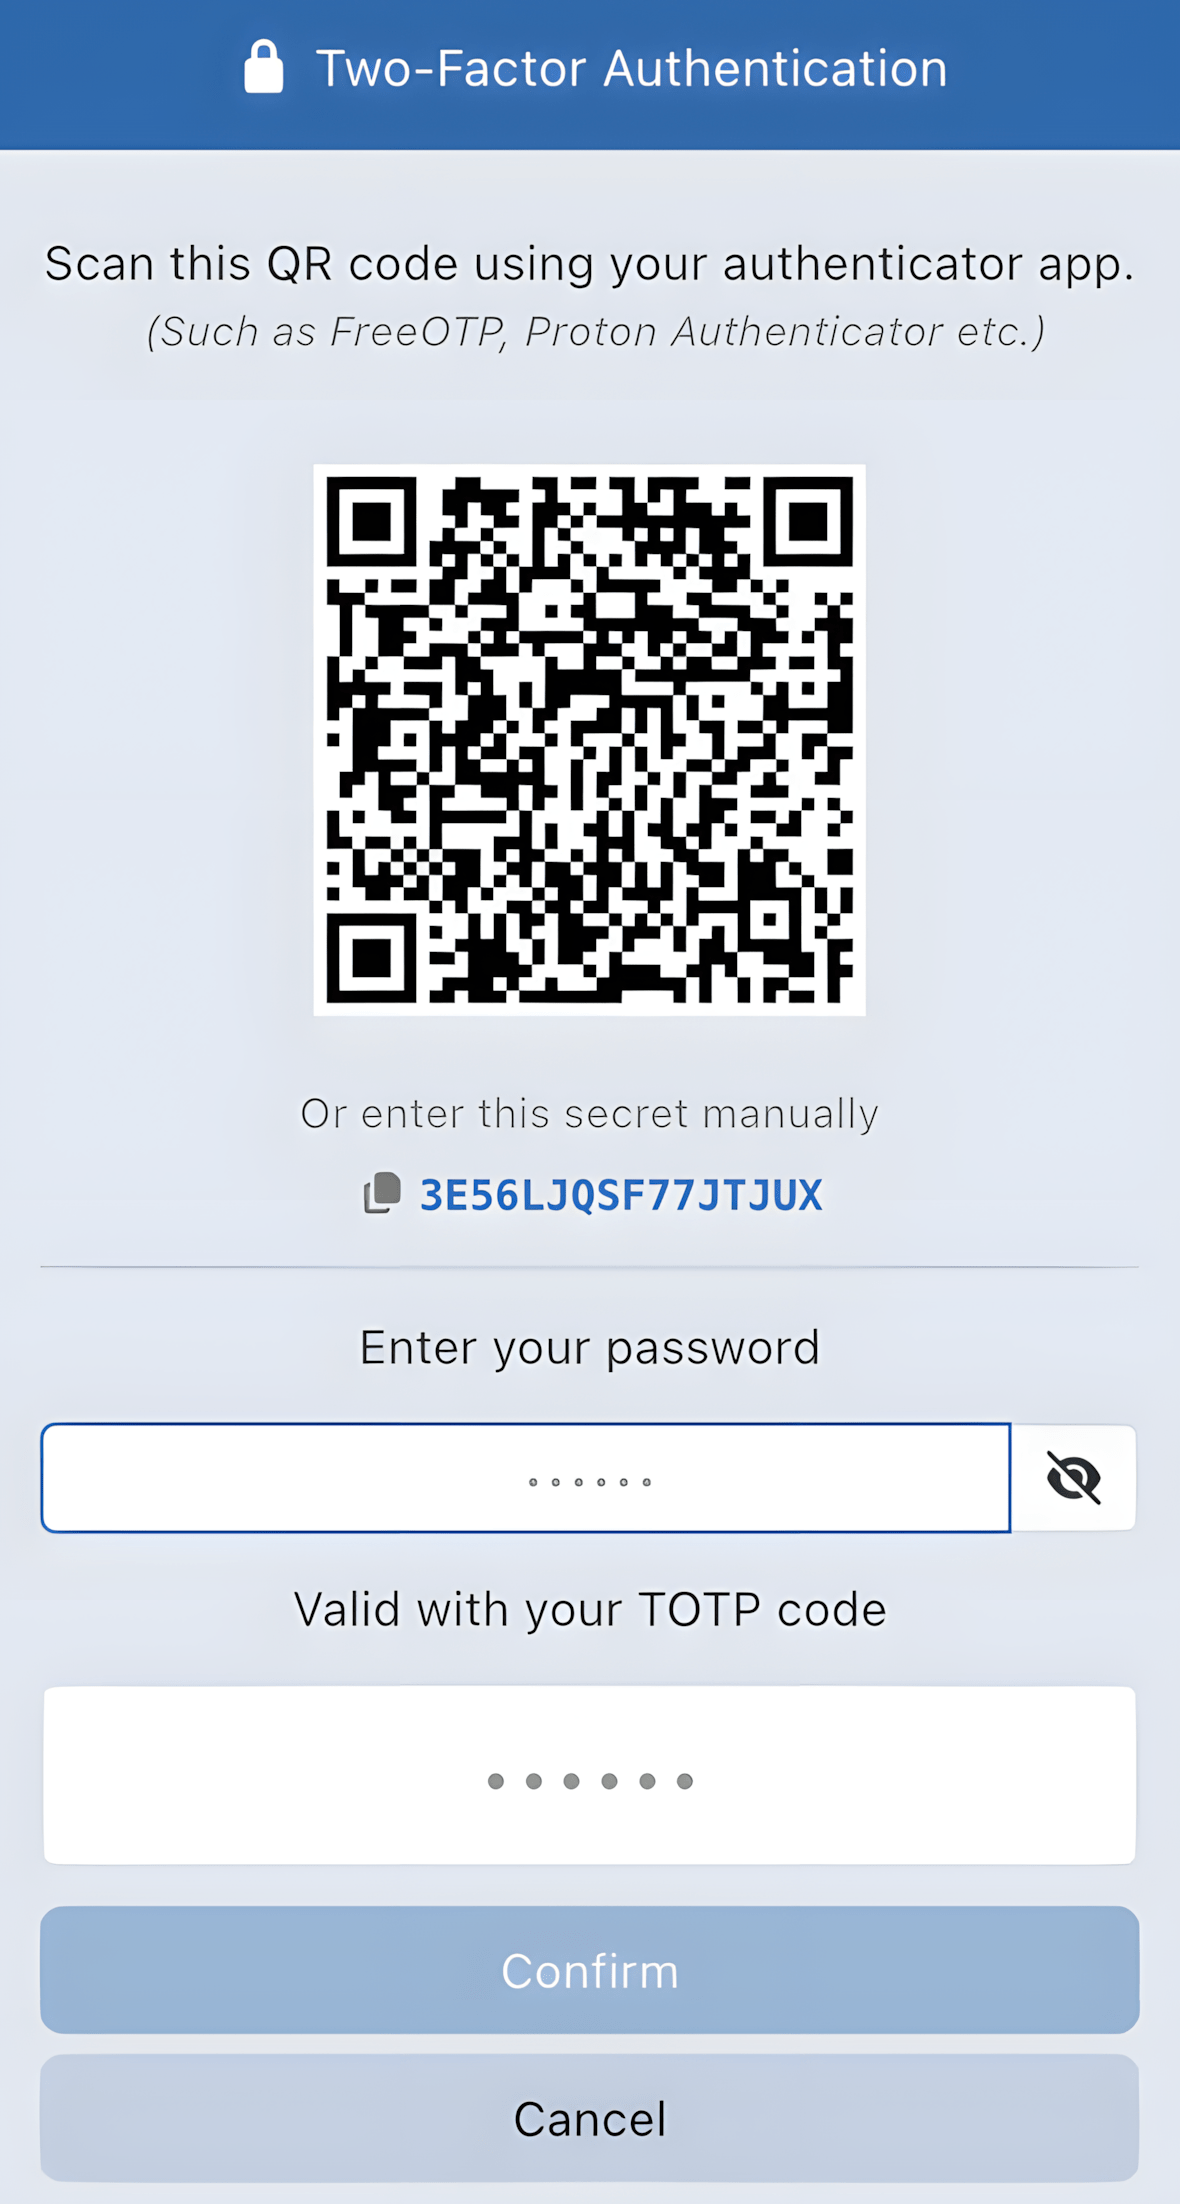
Passaggio 1
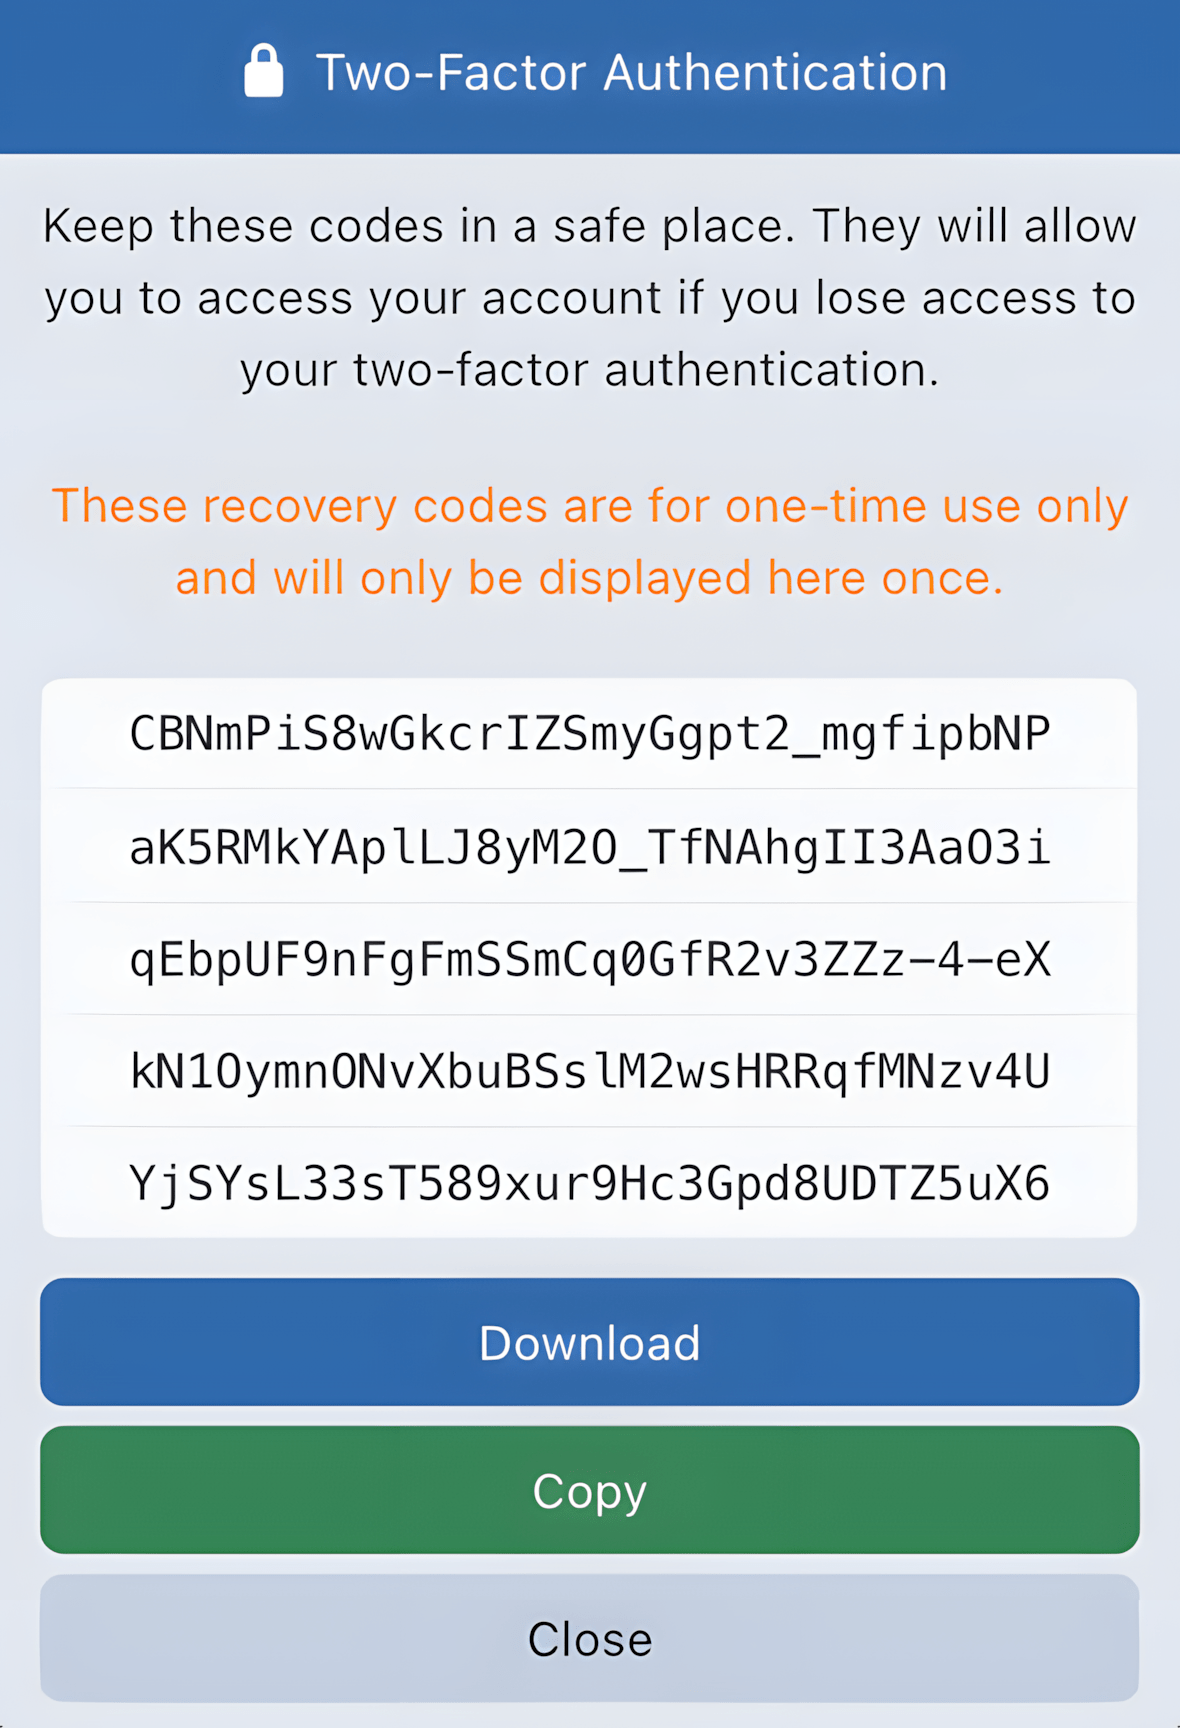
Passaggio 2
Passaggio 1:
- Inserisci la password di accesso all'account
- Inserisci il codice TOTP fornito dall'applicazione di autenticazione
Passaggio 2:
- Salva o copia i codici di recupero
I codici di recupero sono essenziali: se perdi l'accesso all'applicazione di autenticazione, saranno necessari per reimpostare l'autenticazione a due fattori. Ogni codice è monouso e può essere utilizzato una sola volta.
Dall'accesso successivo, e anche durante l'esecuzione di operazioni sensibili, verrà sempre richiesto un codice TOTP.
Perdita dell'accesso ai metodi di autenticazione
Se perdi sia i codici di recupero sia il metodo di autenticazione (ad esempio, l'applicazione TOTP o la chiave di sicurezza), non potrai più accedere autonomamente al tuo account.
In questo caso, soltanto un amministratore può reimpostare o disattivare l'autenticazione a due fattori per consentirti di recuperare l'accesso all'account.
⚠️ Il recupero tramite e-mail non è disponibile. Un indirizzo e-mail è considerato un fattore di autenticazione debole, facilmente compromettibile e pertanto inadatto a garantire la sicurezza offerta dalla 2FA.
Password per applicazioni
Le password per applicazioni sono segreti generati appositamente per client o servizi che non possono utilizzare l'accesso interattivo o l'MFA, ad esempio durante l'utilizzo di WebDAV. Consentono di evitare l'uso della password principale e di ridurre la superficie di attacco.
Configurazione
Nel proprio account utente, nella sezione Sicurezza: password per applicazioni del pannello delle impostazioni, il pulsante Genera / Gestisci consente di creare e gestire queste password.
Funzioni principali
- Nome: identificativo univoco che permette di riconoscere facilmente la password per applicazioni.
- Applicazione: applicazione associata alla password.
- Revocabile: ogni password per applicazioni può essere revocata singolarmente in qualsiasi momento, senza modificare la password principale o le altre password per applicazioni.
- Con scadenza: è possibile definire una data di scadenza per limitare automaticamente l'accesso nel tempo.
- Tracciabilità: registrazione degli accessi più recenti (data e indirizzo IP).
La password viene mostrata una sola volta, al momento della creazione.