Autenticación
Esta sección describe las funciones de seguridad de la cuenta de Sync-in, incluida la autenticación multifactor (MFA/2FA) y las contraseñas de aplicaciones.
Autenticación de dos factores
La autenticación de dos factores (2FA) fortalece la seguridad de su cuenta Sync-in agregando una capa adicional de protección contra el acceso no autorizado. Funciona requiriendo dos pruebas distintas de su identidad:
- algo que sabes (por ejemplo, tu contraseña),
- algo que tengas (por ejemplo, un código generado en tu teléfono o una clave de recuperación).
Con esta combinación, incluso si tu contraseña está comprometida, nadie podrá acceder a tu cuenta sin el segundo factor.
Esta característica requiere activación previa por parte del administrador.
Requisitos previos
Para utilizar la autenticación de dos factores con Sync-in, necesita una aplicación compatible con TOTP (contraseña de un solo uso basada en tiempo). Estas aplicaciones generan códigos temporales únicos que deberá ingresar durante el inicio de sesión, además de su contraseña.
A continuación se muestran algunas aplicaciones TOTP de código abierto ampliamente utilizadas:
- Proton Authenticator (Android, iOS, escritorio)
- FreeOTP (Android, iOS)
- Aegis Authenticator (Android)
Puede elegir la aplicación que mejor se adapte a sus necesidades; todas funcionan de forma similar: simplemente escanee el código QR proporcionado durante la activación y luego utilice el código generado en cada inicio de sesión.
Configuración
Desde su cuenta de usuario, en la sección Seguridad: Autenticación de dos factores del panel de configuración, el botón Enable inicia el proceso de inscripción TOTP.
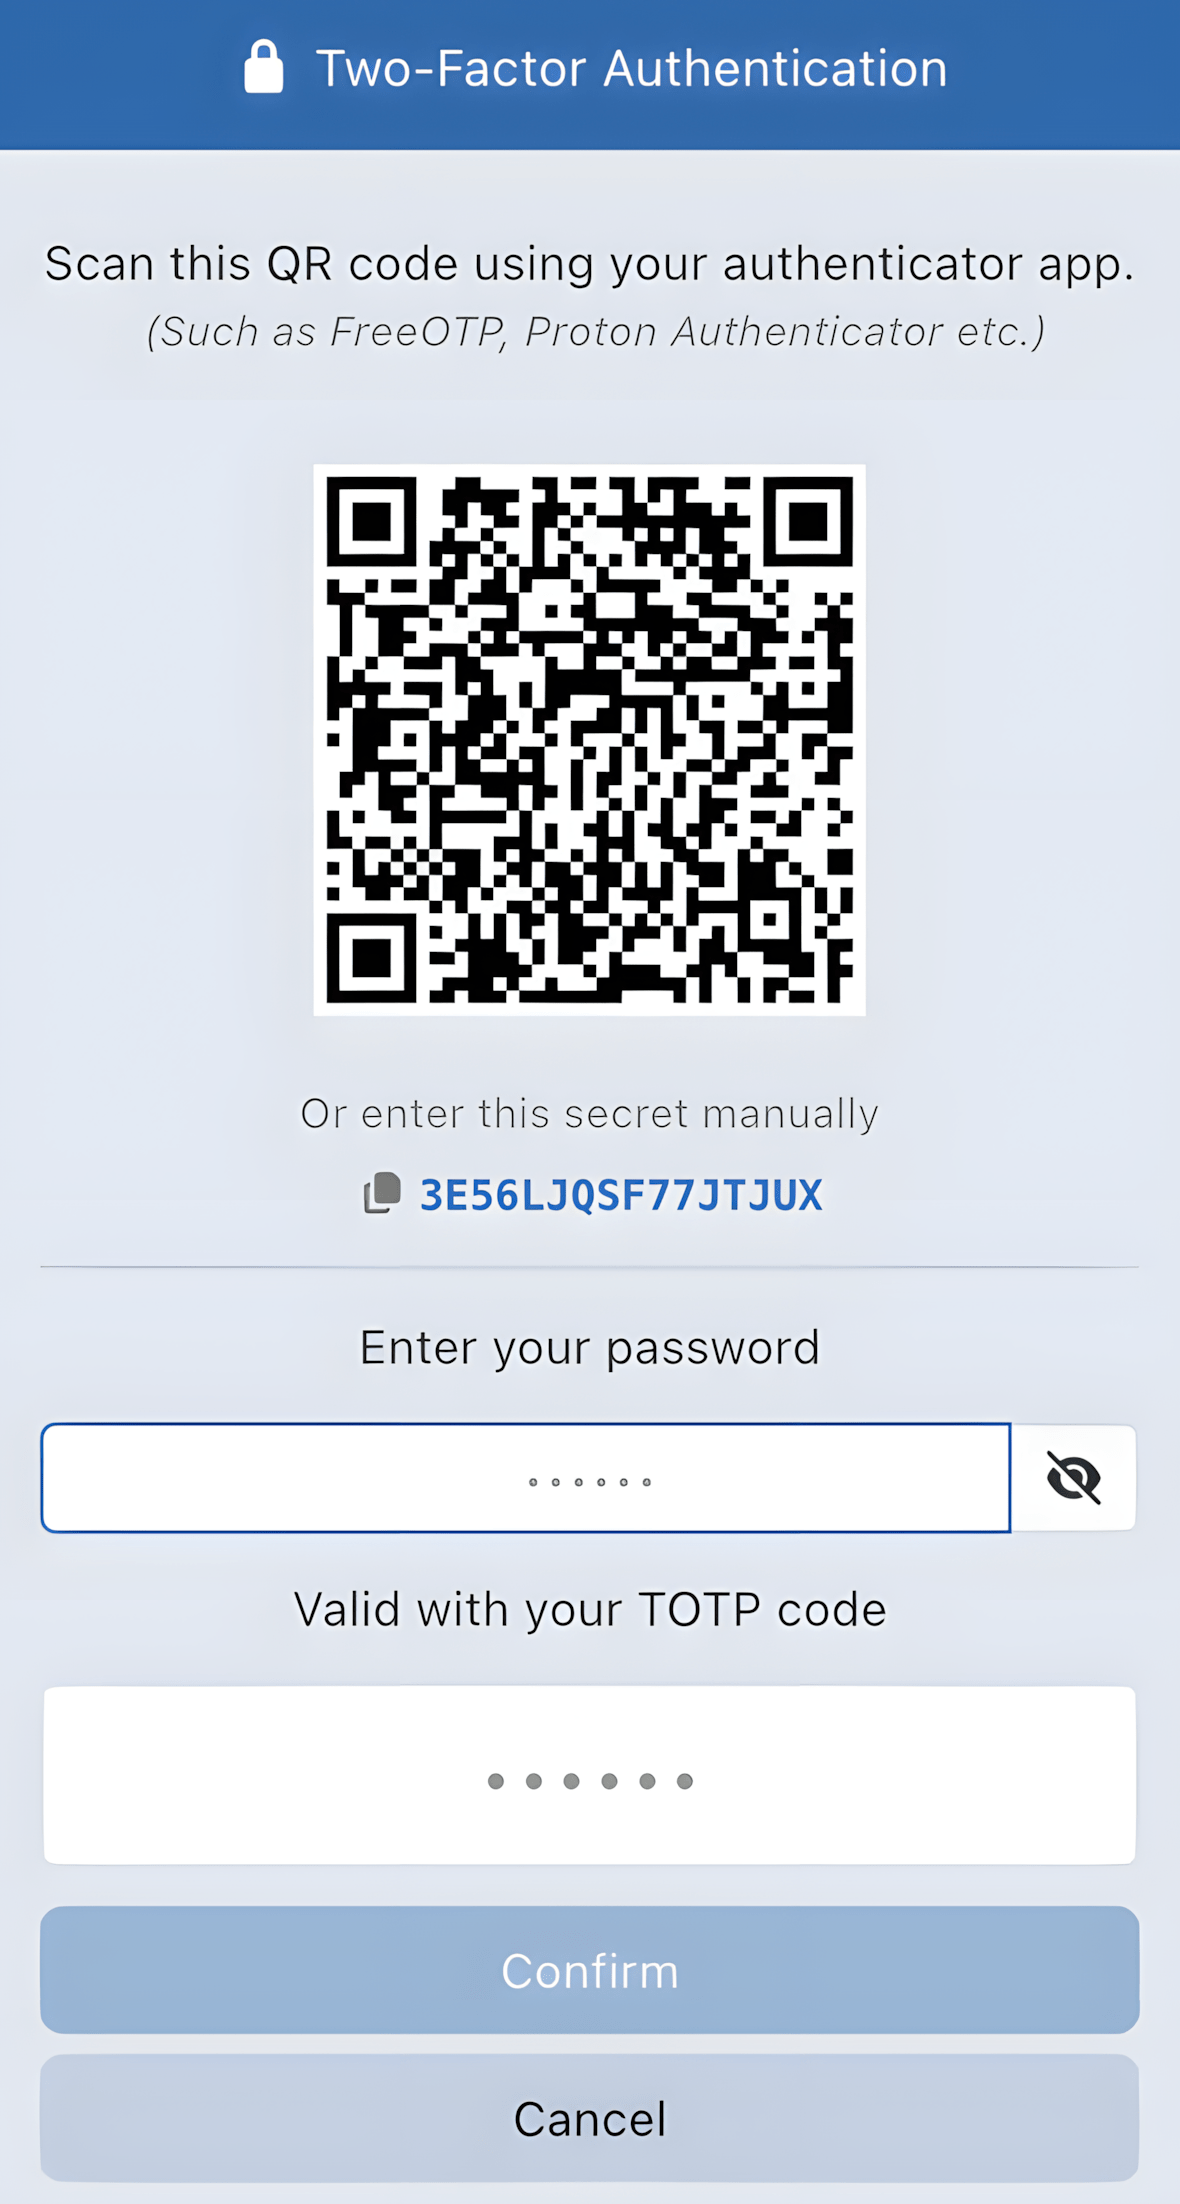
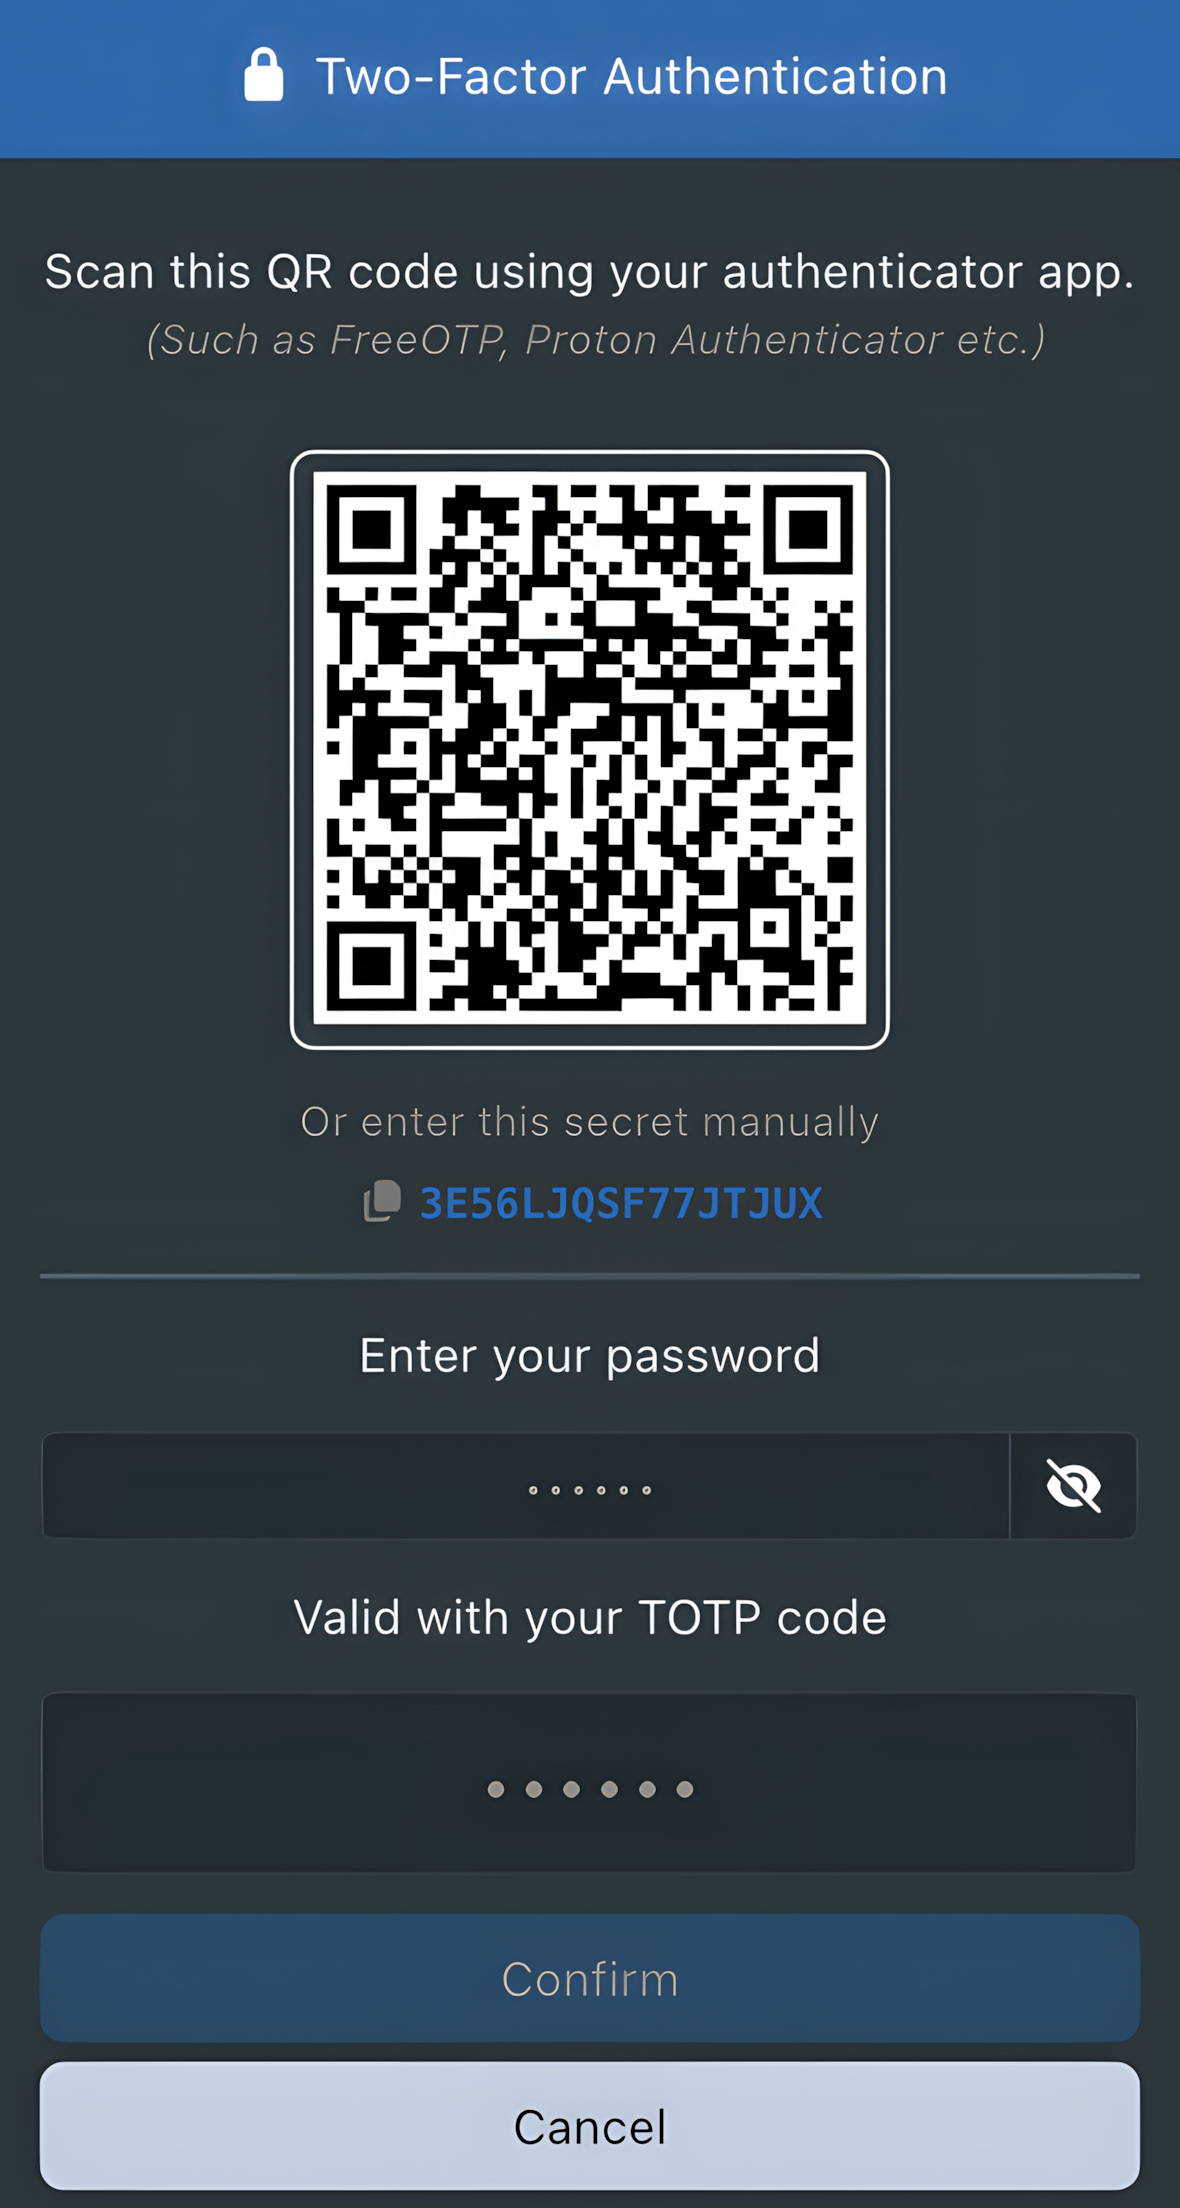
Paso 1
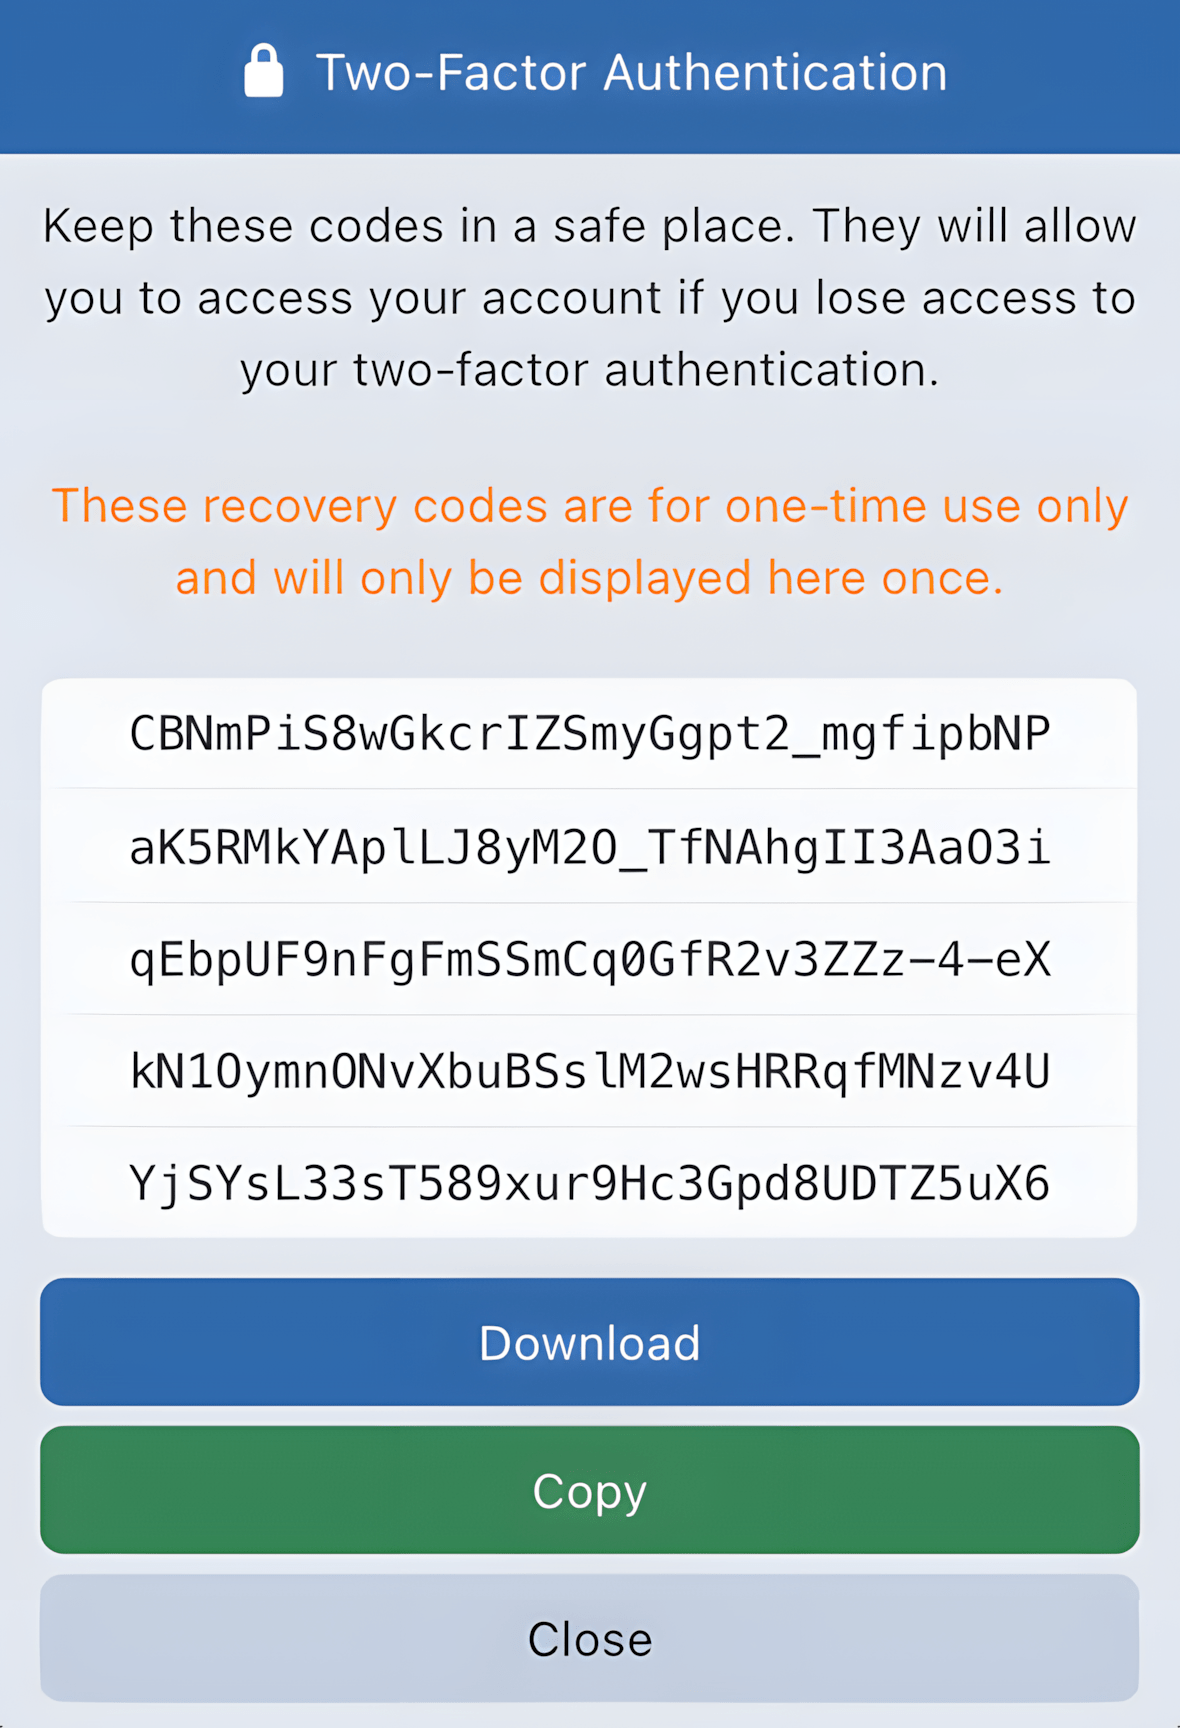
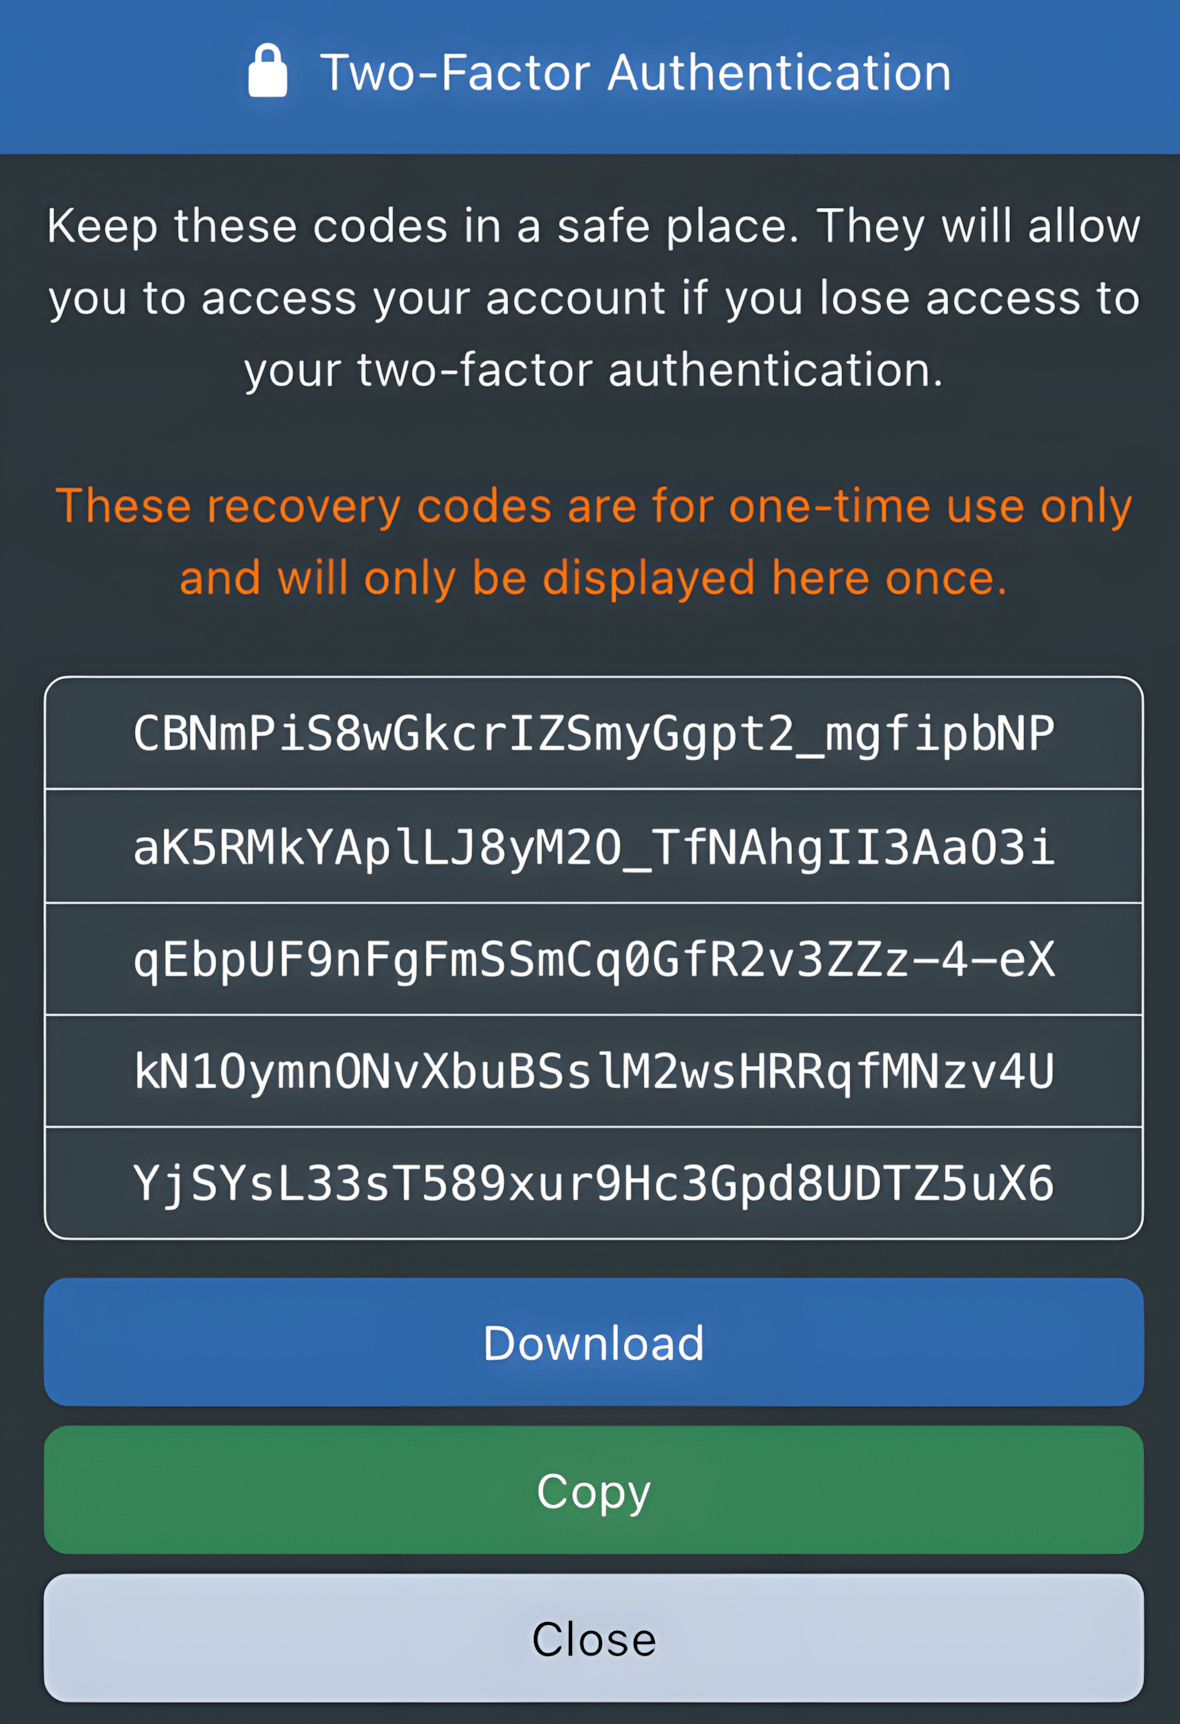
Paso 2
Paso 1:
- Ingrese la contraseña de inicio de sesión de su cuenta
- Ingrese el código TOTP proporcionado por su aplicación de autenticación
Paso 2:
- Guarde o copie los códigos de recuperación
Los códigos de recuperación son esenciales: si pierde el acceso a su aplicación de autenticación, serán necesarios para restablecer la autenticación de dos factores. Cada código es de un solo uso y sólo se puede utilizar una vez.
A partir de ahora, durante tus próximos inicios de sesión, así como cuando realices acciones sensibles, siempre será necesario un código TOTP.
Pérdida de acceso a los métodos de autenticación
Si pierde sus códigos de recuperación y su método de autenticación (por ejemplo, aplicación TOTP o clave de seguridad), ya no podrá acceder a su cuenta por su cuenta.
En este caso, solo un administrador puede restablecer o deshabilitar la autenticación de dos factores para permitirle recuperar el acceso a su cuenta.
⚠️ La recuperación por correo electrónico no está disponible. Una dirección de correo electrónico se considera un factor de autenticación débil, fácil de comprometer y, por lo tanto, inadecuado para garantizar la seguridad proporcionada por 2FA.
Contraseñas de aplicaciones
Las contraseñas de aplicaciones son secretos generados específicamente para clientes o servicios que no pueden usar el inicio de sesión interactivo (o MFA), por ejemplo, cuando usan WebDAV. Ayudan a evitar el uso de su contraseña principal y reducen la superficie de ataque.
Configuración
Desde su cuenta de usuario, en la sección Seguridad: Contraseñas de aplicaciones del panel de configuración, el botón Generate / Manage le permite crear y administrar estas contraseñas.
Características clave
- Nombre: un identificador único para reconocer fácilmente la contraseña de la aplicación.
- Aplicación: la aplicación asociada a la contraseña.
- Revocable: cada contraseña de la aplicación se puede revocar individualmente en cualquier momento, sin afectar la contraseña principal u otras contraseñas de aplicaciones.
- Expirable: la posibilidad de definir una fecha de vencimiento para limitar automáticamente el acceso en el tiempo.
- Trazabilidad: registro de los últimos accesos (fecha y dirección IP).
La contraseña se muestra solo una vez cuando se crea.